Seguridad de la información
Protegemos la información de tu organización.
Ayudamos a las organizaciones a cuidar su información. Somos un equipo de consultores certificados en seguridad, con experiencia en distintas tecnologías y entornos, y trabajamos con clientes de diversos rubros en Argentina y el resto de Latinoamérica.
Nosotros
El nombre lo dice: mejora continua
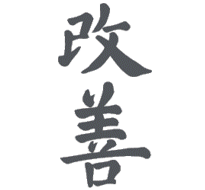
Kaizen (改善), en japonés, describe el proceso de mejora continua. En la industria es una estrategia que se aplica a los procesos de producción, cualquiera sea el rubro.
«La misma filosofía es aplicable a la gestión de la Seguridad de la Información.»
El estándar internacional ISO/IEC 27001 define los requisitos para establecer, implantar, mantener y mejorar un Sistema de Gestión de la Seguridad de la Información (SGSI), y está alineado por completo al concepto de mejora continua.
En Kaizeg trabajamos con esa misma filosofía. Sabemos que cuidar la información de una organización no se logra con acciones aisladas, sino con un enfoque integral y persistente.
Confidencialidad
Integridad
Disponibilidad
Buscamos ser el asesor de confianza de las organizaciones en el cuidado de su información.
Servicios
Qué hacemos
Acompañamos a las organizaciones en todo el ciclo de la seguridad de la información, desde la evaluación técnica hasta el gobierno y el cumplimiento normativo.
Testing ofensivo
- Tests de intrusión sobre infraestructura interna y externa
- Evaluación de seguridad de aplicaciones web y APIs, con pruebas de lógica de negocio
- Análisis de vulnerabilidades
Con metodologías reconocidas: evidencias, detalle de hallazgos, ponderación del riesgo y remediación sugerida.
Seguridad gestionada
- Firewalls, UTM, IDS/IPS y otras soluciones: instalación, configuración y operación
- Aseguramiento de plataformas (hardening) por plantillas reconocidas
- Diagnósticos de seguridad generales y de redes físicas e inalámbricas / VPN
Ajustado a la necesidad del negocio y a la infraestructura de cada organización.
Gobierno y cumplimiento
- Políticas y procedimientos de seguridad de la información
- Estándares y baselines para sistemas operativos, bases de datos y redes
- Análisis de gap con buenas prácticas y normas reconocidas
Marco metodológico y normativo con plan de acción para su implementación.
Seguridad OT e IoT
- Ciberseguridad industrial, SCADA/ICS
- Auditoría de segregación de redes / PURDUE
- Adecuación y cumplimiento de normas ISA/IEC 62443, NIST SP 800-82, NERC CIP
Protección de entornos industriales y dispositivos conectados.
Cómo trabajamos
Un enfoque integral y persistente
- 01
Diagnóstico
Relevamos servidores, redes, aplicaciones, marco normativo y organización para entender el punto de partida.
- 02
Análisis
Identificamos y validamos vulnerabilidades y brechas, ponderando el riesgo real para el negocio.
- 03
Remediación
Proponemos acciones concretas y priorizadas, con un plan claro para cerrar las brechas detectadas.
- 04
QA y supervisión
Cada proyecto pasa por una etapa de control de calidad y supervisión que asegura la calidad del trabajo.
El equipo
Consultores especializados y certificados
Ponemos a disposición de nuestros clientes profesionales certificados en seguridad, con amplios conocimientos en diferentes tecnologías y entornos.
Certified Ethical Hacker
EC-Council
Cisco Certified CyberOps Associate
Cisco
Certified Information Systems Security Professional
ISC²
Auditor Líder
ISO/IEC
Certified IA/ML Pentester
The SecOps Group
«Cada proyecto se apoya en normas reconocidas y buenas prácticas, con una etapa de QA y supervisión que asegura la calidad del trabajo.»
Contacto
Hablemos sobre la seguridad de tu información
Contanos qué necesitás y coordinamos una primera conversación sin compromiso.
info@kaizeg.com